Une possible faille de sécurité touchant les logiciels Pharmagest, utilisés dans des milliers de pharmacies françaises, soulève de sérieuses interrogations sur la protection des données des patients. Selon des signalements rendus publics le 5 novembre 2026, certains ordinateurs équipés de ces solutions pourraient être accessibles à distance par l’intermédiaire d’un serveur VNC insuffisamment sécurisé. Le problème serait particulièrement préoccupant : le mot de passe permettant de se connecter correspondrait au nom d’hôte de la machine, autrement dit à son propre identifiant informatique. Plus inquiétant encore, cette faiblesse aurait déjà été signalée à l’éditeur en septembre 2025, soit près de quatorze mois auparavant. À ce stade, ni l’étendue de la vulnérabilité ni son éventuelle exploitation malveillante n’ont été confirmées officiellement.
Les révélations concernent Pharmagest, une division du groupe français Equasens, spécialisé dans les solutions numériques destinées aux professionnels de santé. L’entreprise développe notamment le logiciel de gestion d’officine id., anciennement connu sous le nom de LGPI, utilisé quotidiennement par de nombreux pharmaciens.
Selon les informations diffusées le 5 novembre, certaines installations des solutions Pharmagest intégreraient un serveur VNC permettant de prendre le contrôle d’un ordinateur à distance. La présence d’un tel outil n’est pas anormale en elle-même : il peut notamment servir aux opérations de maintenance et d’assistance technique. C’est le mécanisme d’authentification décrit dans les signalements qui suscite aujourd’hui l’inquiétude.
En effet, le mot de passe protégeant la connexion VNC serait directement dérivé du nom de l’ordinateur, voire identique à celui-ci. Une information destinée à identifier un appareil deviendrait donc également la clé permettant d’y accéder.
Si ce fonctionnement est confirmé sur des machines accessibles depuis Internet, il pourrait constituer une faiblesse majeure pour des environnements informatiques manipulant quotidiennement des informations personnelles et médicales.
Le nom de l’ordinateur utilisé comme mot de passe : une protection potentiellement dérisoire
Pour comprendre le problème, il faut s’intéresser au fonctionnement du protocole VNC, pour Virtual Network Computing. Cette technologie permet de visualiser l’écran d’un ordinateur depuis un autre appareil et, selon les autorisations configurées, de contrôler le système comme si l’utilisateur était physiquement présent devant la machine.
Dans une pharmacie, cette fonctionnalité peut répondre à un besoin légitime. Un technicien peut intervenir à distance pour résoudre un problème informatique, installer une mise à jour ou accompagner un pharmacien dans l’utilisation de son logiciel.
Mais ce type d’accès doit impérativement être protégé, en particulier lorsque les ordinateurs concernés traitent des données sensibles.
Or, selon le signalement, le mot de passe utilisé pour ouvrir une session VNC sur certains postes équipés des solutions Pharmagest serait simplement le nom d’hôte de la machine, également appelé hostname.
Le hostname est un identifiant utilisé pour désigner un ordinateur sur un réseau. Il peut notamment servir aux administrateurs informatiques pour distinguer les différents postes d’un établissement.
Contrairement à un véritable mot de passe, cet identifiant n’est pas nécessairement confidentiel. Selon la configuration du système et du réseau, il peut être connu de plusieurs utilisateurs, apparaître dans des outils d’administration ou être déductible à partir de conventions de nommage.
Utiliser une telle information comme mot de passe reviendrait à faire dépendre la sécurité d’un accès distant d’un élément qui n’a pas été conçu pour rester secret.
Un acteur malveillant connaissant le nom d’hôte pourrait alors tenter de l’utiliser pour s’authentifier sur le service VNC, à condition que celui-ci soit accessible et qu’aucune autre protection ne bloque la connexion.
Le problème ne résiderait donc pas nécessairement dans une vulnérabilité sophistiquée nécessitant des compétences avancées, mais dans un choix de configuration potentiellement dangereux.
Pour autant, les éléments actuellement disponibles ne permettent pas de confirmer indépendamment ce fonctionnement sur les installations de Pharmagest. Il reste également à déterminer si un éventuel mot de passe fondé sur le hostname serait utilisé systématiquement, limité à certaines versions ou propre à des configurations particulières.
Un accès susceptible d’exposer les données des patients
Les conséquences d’un accès VNC non autorisé peuvent être importantes. Cette technologie ne donne pas simplement accès à une interface de maintenance : selon sa configuration, elle permet de visualiser et de contrôler l’environnement graphique d’un ordinateur.
Si un poste de pharmacie était effectivement accessible à une personne non autorisée, celle-ci pourrait potentiellement visualiser les informations affichées à l’écran, interagir avec les applications ouvertes ou tenter d’accéder à des ressources supplémentaires.
Les logiciels de gestion d’officine occupent une place centrale dans l’activité quotidienne des pharmacies. Ils permettent notamment de gérer les médicaments, les stocks, les ventes, les ordonnances et différents services liés au suivi des patients.
Ils peuvent donc traiter des informations personnelles et des données particulièrement sensibles, notamment des identités, des coordonnées, des historiques de délivrance ou des éléments liés aux traitements.
Selon les droits accordés à la session distante et les protections mises en place, une connexion malveillante pourrait exposer une partie de ces informations. Elle pourrait également perturber le fonctionnement du poste concerné.
Il faut toutefois distinguer la possibilité technique d’un accès non autorisé d’une compromission effectivement constatée. À ce jour, aucun élément vérifiable ne permet d’affirmer que des dossiers de patients ont été consultés, copiés ou diffusés par l’intermédiaire de cette faiblesse.
De même, rien ne permet d’établir une compromission du Dossier Pharmaceutique national, dont les accès sont soumis à des mécanismes de sécurité spécifiques.
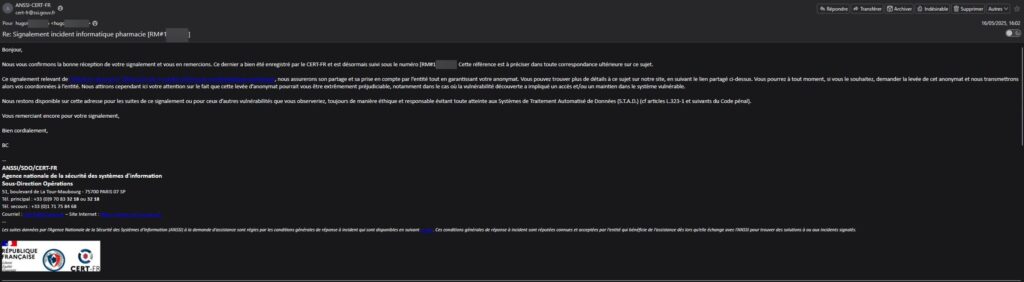
Une vulnérabilité qui aurait déjà été signalée le 11 septembre 2025
La chronologie constitue un autre aspect particulièrement sensible de cette affaire.
À la suite des révélations du 5 novembre 2026, un internaute utilisant le pseudonyme Leo Gonzales a publiquement affirmé avoir signalé cette même vulnérabilité à l’éditeur le 11 septembre 2025.
Si cette déclaration est exacte, le problème aurait donc été porté à la connaissance de Pharmagest près de quatorze mois avant sa récente médiatisation.
Une période suffisamment longue pour soulever plusieurs interrogations : le signalement a-t-il été réceptionné ? A-t-il donné lieu à une analyse technique ? Un correctif a-t-il été développé ? Les pharmacies concernées ont-elles été informées d’un risque potentiel ?
Ces questions sont d’autant plus importantes que les logiciels utilisés dans le domaine de la santé peuvent être déployés sur un très grand nombre de systèmes, parfois avec des configurations différentes selon les établissements.
Cependant, la prudence reste indispensable. Le témoignage évoquant le 11 septembre 2025 n’est pas, à ce stade, corroboré par une preuve documentaire publique permettant de vérifier le contenu exact du signalement ou la réponse éventuellement apportée par Pharmagest.
Il serait donc prématuré d’affirmer que l’entreprise aurait volontairement ignoré une faille connue pendant plus d’un an. Des investigations ou des mesures correctives ont pu être engagées sans avoir été rendues publiques.
Les informations diffusées évoquent également un signalement auprès de l’Agence nationale de la sécurité des systèmes d’information (ANSSI). Aucune confirmation publique de l’agence n’a toutefois été identifiée concernant cette vulnérabilité précise.
Le CERT-FR avait déjà alerté sur des accès VNC exposés dans le secteur de la santé
Cette affaire intervient dans un contexte où les autorités françaises ont déjà identifié des faiblesses importantes dans les logiciels utilisés par les professionnels de santé.
Le 2 octobre 2026, le CERT-FR, rattaché à l’ANSSI, et le CERT Santé ont publié un rapport conjoint consacré aux vulnérabilités des solutions numériques du secteur médical.
Référencé CERTFR-2026-CTI-007, ce document présente plusieurs situations réelles dans lesquelles des logiciels largement déployés comportaient des faiblesses susceptibles d’affecter la confidentialité des données médicales ou la continuité des soins.
Parmi les problèmes recensés, les deux organismes expliquent avoir identifié de nombreuses installations d’un même logiciel de santé directement exposées sur Internet et accessibles sans authentification.
Ces configurations pouvaient permettre des accès illégitimes aux machines, avec des risques importants pour les informations personnelles et médicales traitées.
Plus particulièrement, le rapport évoque des accès VNC ayant nécessité des interventions auprès d’un éditeur et de ses clients.
Selon les autorités, l’éditeur concerné avait engagé des démarches pour faire fermer certains accès distants exposés. Plusieurs clients avaient supprimé ces connexions, tandis que d’autres avaient choisi de les maintenir en signant une décharge de responsabilité.
Le CERT-FR et le CERT Santé rappelaient alors la nécessité de protéger systématiquement les outils d’accès à distance par des mécanismes d’authentification robustes, éventuellement complétés par des solutions comme les VPN ou l’authentification multifacteur.
Il convient néanmoins de souligner un point essentiel : le rapport anonymise les éditeurs concernés. Rien ne permet d’établir que le logiciel décrit dans ce document est une solution Pharmagest.
Les similitudes techniques entre les situations documentées par les autorités et les accusations visant Pharmagest ne constituent pas une preuve qu’il s’agit de la même affaire.
Ce rapprochement montre cependant que les problèmes liés aux services VNC exposés ne sont pas hypothétiques. Ils ont déjà été observés et pris en charge par les équipes nationales chargées de la cybersécurité du secteur de la santé.
12 000 pharmacies clientes et 30 millions de patients suivis
L’importance de Pharmagest sur le marché français contribue à expliquer l’attention portée à ce signalement.
Sur son site officiel, la division Pharmagest revendique 12 000 pharmacies clientes et 30 millions de patients suivis. Présente depuis plusieurs décennies sur le marché, elle appartient au groupe Equasens, dont le siège est situé à Villers-lès-Nancy, en Meurthe-et-Moselle.
L’entreprise développe notamment le logiciel de gestion d’officine id., qui succède à LGPI, ainsi que différentes solutions matérielles et numériques destinées aux pharmacies.
Ces outils occupent une place importante dans l’organisation quotidienne des établissements, depuis la gestion des stocks jusqu’aux services proposés aux patients.
Une éventuelle faiblesse commune à plusieurs installations pourrait donc présenter un enjeu significatif, notamment si des configurations identiques étaient déployées dans différentes officines.
Il faut cependant éviter toute confusion entre la taille du parc commercial de l’entreprise et le périmètre potentiel de la vulnérabilité.
Rien ne permet d’affirmer que les 12 000 pharmacies clientes sont concernées ou que les données de 30 millions de patients sont exposées. Ces chiffres correspondent à l’activité revendiquée par Pharmagest, et non à un bilan d’incident de sécurité.
Le nombre de machines éventuellement vulnérables, leur localisation, leurs versions logicielles et leurs conditions d’accès restent inconnus.
Une faille potentiellement dangereuse dans un secteur déjà ciblé
Les révélations interviennent alors que le secteur médical français fait régulièrement l’objet de cyberattaques et de fuites de données personnelles.
Ces dernières semaines, plusieurs laboratoires de biologie, établissements médicaux, organismes de santé et prestataires informatiques ont confirmé ou fait l’objet de signalements concernant des incidents de sécurité.
Dans ce contexte, la question des accès à distance présents sur les postes des professionnels de santé prend une importance particulière.
Contrairement à une vulnérabilité qui nécessiterait de compromettre préalablement un compte utilisateur ou de pénétrer dans un réseau interne, un service directement accessible depuis Internet peut, lorsque ses protections sont insuffisantes, présenter un risque d’exploitation plus immédiat.
Certains commentaires accompagnant les révélations sur Pharmagest avancent l’hypothèse que des accès VNC mal sécurisés pourraient avoir été utilisés lors de précédentes fuites de données médicales.
Aucun élément technique public ne permet cependant, à ce stade, de relier cette vulnérabilité alléguée à une cyberattaque ou à une fuite de données précise.
L’existence d’une faiblesse de sécurité, même importante, ne signifie pas automatiquement qu’elle a été exploitée par des cybercriminels.
Pour établir une telle relation, il faudrait notamment disposer de journaux de connexion, d’une analyse forensique des systèmes concernés et d’éléments permettant de reconstituer les opérations éventuellement réalisées par un acteur malveillant.
Il serait donc prématuré d’attribuer à Pharmagest les récentes fuites de données médicales observées en France.
Equasens affiche pourtant des engagements importants en matière de cybersécurité
La question de la sécurisation des accès informatiques figure depuis plusieurs années parmi les préoccupations affichées par le groupe Equasens.
Dans sa politique générale de protection des données personnelles applicable à la division Pharmagest, l’entreprise détaille différentes mesures techniques et organisationnelles destinées à protéger les informations traitées dans le périmètre de ses prestations.
Ces mesures comprennent notamment le contrôle des accès, la limitation des flux de données, la segmentation des réseaux, la traçabilité des opérations et la mise en œuvre de mécanismes destinés à prévenir ou détecter certaines intrusions.
Le groupe prévoit également des engagements concernant la gestion des incidents de sécurité et la notification des anomalies touchant les données personnelles, selon les responsabilités définies dans les relations contractuelles.
Par ailleurs, dans une communication publiée le 22 avril 2025, Pharmagest présentait une solution de cybersécurité destinée aux officines, incluant notamment des connexions VPN pour sécuriser les accès distants.
Cette communication montre que la protection des connexions à distance fait partie des enjeux identifiés par l’entreprise.
Elle ne permet toutefois pas d’affirmer que toutes les pharmacies clientes bénéficient de ces dispositifs, ni que les postes potentiellement concernés par les récents signalements disposent effectivement de telles protections.
Si le mécanisme d’authentification décrit dans les révélations est confirmé, il sera donc important de comprendre comment il s’articule avec les dispositifs de sécurité proposés par Pharmagest et dans quelles conditions il aurait pu être déployé.
Des conséquences potentiellement importantes au regard du RGPD
Les informations médicales bénéficient d’une protection particulière au titre du règlement général sur la protection des données (RGPD).
L’article 32 impose notamment la mise en œuvre de mesures techniques et organisationnelles adaptées aux risques présentés par les traitements de données personnelles.
Lorsqu’une violation de données personnelles est constatée, d’autres obligations peuvent également s’appliquer, notamment celles prévues aux articles 33 et 34 du règlement.
En cas de risque pour les droits et libertés des personnes, le responsable du traitement doit, sauf exception prévue par le texte, notifier la violation à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures suivant le moment où il en a pris connaissance.
Lorsque le risque est élevé, les personnes concernées doivent également être informées, sous réserve des exceptions réglementaires.
Il est cependant essentiel de rappeler que la découverte d’une vulnérabilité n’est pas automatiquement synonyme de violation de données personnelles.
Les obligations de notification dépendent notamment de la réalité de l’incident, des données affectées, des risques encourus et des responsabilités des différents intervenants.
Dans le contexte d’une pharmacie, ces responsabilités peuvent être réparties entre le titulaire de l’officine, l’éditeur du logiciel et d’éventuels prestataires techniques intervenant dans le traitement ou l’hébergement des données.
À ce stade, aucune violation de données personnelles directement attribuable à la faiblesse alléguée des accès VNC de Pharmagest n’est établie publiquement.
Des éditeurs de logiciels de santé déjà pointés du doigt par les autorités françaises
L’affaire Pharmagest, si elle venait à être confirmée, s’inscrirait dans une problématique plus large déjà documentée par les autorités de cybersécurité françaises.
Dans leur rapport du 2 octobre 2026, le CERT-FR et le CERT Santé dressaient un constat préoccupant sur les difficultés rencontrées dans la gestion des vulnérabilités affectant les solutions numériques de santé.
Selon un sondage de l’Agence du Numérique en Santé cité dans ce rapport, 82 % des établissements répondants avaient eu connaissance de vulnérabilités sur leurs systèmes au cours des douze mois précédents.
Plus inquiétant encore, 74 % déclaraient avoir été confrontés à des éditeurs tardant à corriger des vulnérabilités ou refusant de le faire.
Le rapport indiquait également que 90 % des établissements répondants ne disposaient pas d’un canal formalisé pour signaler les vulnérabilités à leurs éditeurs.
Les autorités relevaient par ailleurs que, pour quatre éditeurs importants du secteur de la santé, le traitement de certaines vulnérabilités durait depuis plus d’un an.
Dans un cas particulièrement préoccupant, le dernier correctif d’une vulnérabilité de criticité moyenne avait même été planifié cinq ans après son signalement initial.
Les causes identifiées comprennent notamment des difficultés de maintenance de nombreuses versions logicielles, des délais de développement importants, une communication insuffisante vers les clients et une prise en compte parfois tardive de la sécurité dans la conception des produits.
Le CERT-FR et le CERT Santé mentionnaient également plusieurs cas de mauvaise protection des secrets informatiques, notamment des identifiants de télémaintenance conservés à leur valeur par défaut ou des mots de passe administrateurs accessibles dans le code de certaines applications.
Ces constats ne visent pas nominativement Pharmagest. Ils démontrent cependant que les problématiques de gestion des accès, de protection des mots de passe et de délais de correction ont déjà été identifiées à grande échelle dans le secteur médical.
Une absence de clarification officielle sur les installations concernées
Au 6 novembre 2026, aucune communication officielle publique identifiée ne permet de confirmer précisément la nature, l’étendue ou le statut de correction de la vulnérabilité décrite dans les récents signalements.
Plusieurs interrogations demeurent donc sans réponse.
- Le mot de passe VNC de certaines installations Pharmagest correspond-il réellement au nom d’hôte de l’ordinateur ?
- Ce mécanisme est-il intégré au logiciel, installé avec un composant de télémaintenance ou configuré séparément ?
- Quelles versions des solutions Pharmagest pourraient être concernées ?
- Combien de postes disposent effectivement d’un service VNC accessible depuis Internet ?
- Pharmagest a-t-il reçu un signalement de cette vulnérabilité le 11 septembre 2025 ?
- Quelles investigations et mesures correctives ont éventuellement été engagées depuis cette date ?
- Les pharmacies clientes ont-elles reçu des consignes de sécurité spécifiques ?
- L’ANSSI ou le CERT Santé ont-ils été officiellement saisis de cette vulnérabilité ?
- Des connexions non autorisées ou des accès à des données de patients ont-ils été constatés ?
La réponse à ces questions permettra de déterminer si les faits dénoncés correspondent à une mauvaise configuration limitée à certaines installations, à une faiblesse plus largement présente dans les outils de télémaintenance ou à un problème déjà corrigé.
Un autre point devra également être éclairci : les éventuels services VNC concernés seraient-ils accessibles directement depuis Internet ou uniquement après franchissement d’autres mécanismes de protection ? Cette distinction est essentielle pour mesurer le niveau réel d’exposition.
Que doivent vérifier les pharmacies équipées de Pharmagest ?
Dans l’attente d’une clarification technique, les professionnels concernés peuvent demander à leur prestataire informatique ou au support de Pharmagest de contrôler la configuration de leurs accès distants.
Ces vérifications devraient notamment porter sur la présence éventuelle de services VNC, leurs conditions d’accès depuis l’extérieur et les mécanismes d’authentification utilisés.
Une attention particulière doit également être accordée à l’utilisation de mots de passe uniques et robustes, aux restrictions d’accès réseau et à la présence de protections complémentaires lorsque des opérations de télémaintenance sont nécessaires.
Le CERT-FR recommande de manière générale de ne pas laisser des services de prise de contrôle à distance directement exposés sur Internet sans mesures de sécurité appropriées.
Les pharmacies ne doivent toutefois pas modifier ou désactiver elles-mêmes des composants indispensables à leurs logiciels métiers sans avoir consulté leur prestataire technique. Une intervention mal maîtrisée pourrait affecter le fonctionnement quotidien de l’établissement.
Une affaire qui interroge sur la sécurité des logiciels utilisés quotidiennement par les pharmaciens
Les révélations concernant Pharmagest posent une question fondamentale : comment garantir que les systèmes informatiques manipulant quotidiennement des données médicales bénéficient d’un niveau de protection adapté à leur sensibilité ?
L’utilisation alléguée d’un simple nom d’hôte comme mot de passe pour protéger un accès VNC, si elle est confirmée, représenterait une faiblesse difficilement justifiable au regard des bonnes pratiques actuelles de cybersécurité.
La question serait d’autant plus importante si cette configuration était présente sur de nombreux postes ou si elle avait persisté après un premier signalement effectué en septembre 2025.
Mais les éléments disponibles ne permettent pas encore de déterminer si cette situation concerne quelques installations particulières, une ancienne version logicielle ou un composant déployé plus largement.
Les autorités françaises ont déjà démontré, dans leur rapport du 2 octobre 2026, que des faiblesses de sécurité importantes pouvaient affecter des logiciels de santé largement utilisés, parfois pendant plusieurs années.
Le risque ne concerne pas uniquement la confidentialité des données. Une intrusion sur un système informatique utilisé par des professionnels de santé peut également perturber leur activité et, dans certaines circonstances, avoir des conséquences sur la continuité des soins.
Concernant Pharmagest, la priorité est désormais d’obtenir une clarification officielle sur le mécanisme d’authentification dénoncé, le nombre de systèmes éventuellement concernés et les mesures de protection ou de correction déjà mises en œuvre.
Si le signalement de septembre 2025 est confirmé, la chronologie de son traitement devra également être expliquée. Si des correctifs ont été déployés, leur date et leur périmètre permettront de mieux apprécier le risque résiduel pour les pharmacies.
À ce stade, aucune fuite de données de patients ne peut être attribuée avec certitude à cette vulnérabilité alléguée. Mais l’enjeu mérite une attention particulière : derrière les logiciels utilisés quotidiennement dans les officines se trouvent les informations de santé de millions de personnes.
La sécurité de ces systèmes ne peut reposer sur un identifiant informatique tenant lieu de mot de passe. Reste maintenant à déterminer si cette configuration a réellement été déployée, dans quelle mesure et pendant combien de temps.